! ประกาศสำคัญ: เริ่มมาตรการจำกัดการเข้าถึงเครือข่ายภายนอก ตั้งแต่วันที่ 30 ตุลาคม 2569 เป็นต้นไป
ศูนย์ความมั่นคงปลอดภัยทางไซเบอร์
สำนักวิทยบริการและเทคโนโลยีสารสนเทศ มหาวิทยาลัย
มาตรการเฝ้าระวังความมั่นคงปลอดภัยไซเบอร์ เริ่มบังคับใช้ 30 ตุลาคม 2569

ประกาศแจ้งการจำกัดการเข้าถึงเว็บไซต์บางส่วนของมหาวิทยาลัยชั่วคราว เพื่อยกระดับความมั่นคงปลอดภัยทางไซเบอร์

ตามแนวทางกำชับของกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม (อว.) เพื่อป้องกันและลดความเสี่ยงจากช่องโหว่ด้านความมั่นคงปลอดภัยของ PHP ระดับสากล

Cyber Security Shield
สรุปสถานะสำคัญ
การเข้าถึงระบบสารสนเทศ
  • เครือข่ายภายนอก: จำกัดการเข้าถึงชั่วคราวเฉพาะเว็บ PHP ที่ยังไม่ได้อัปเดต
  • เครือข่ายภายในมหาวิทยาลัย: เข้าใช้งานได้ตามปกติทุกเว็บไซต์
  • เว็บไซต์หลักและระบบบริการหลัก: เปิดให้บริการตามปกติ 100%
ประกาศมหาวิทยาลัย (ฉบับทางการ)

มาตรการเร่งด่วนเพื่อเฝ้าระวังและป้องกันความเสี่ยงจากช่องโหว่ด้านความมั่นคงปลอดภัยไซเบอร์ของภาษา PHP

วันที่มีผลบังคับใช้: 30 ตุลาคม 2569
อ้างอิง: แนวทางกระทรวง อว.

ประกาศแจ้งการจำกัดการเข้าถึงเว็บไซต์บางส่วนของมหาวิทยาลัยชั่วคราว เพื่อยกระดับความมั่นคงปลอดภัยทางไซเบอร์

ตามที่มีการเผยแพร่ข่าวเกี่ยวกับช่องโหว่ด้านความมั่นคงปลอดภัยของ PHP ที่มีความร้ายแรงและได้รับความสนใจในระดับสากล ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีโจมตีและสั่งรันคำสั่งบนเครื่องแม่ข่ายที่ให้บริการเว็บไซต์จากระยะไกลได้ ประกอบกับกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม ได้กำชับให้หน่วยงานในสังกัดดำเนินมาตรการป้องกันและลดความเสี่ยงจากช่องโหว่ดังกล่าวนั้น

เพื่อให้การให้บริการระบบสารสนเทศของมหาวิทยาลัยมีความมั่นคงปลอดภัย และลดความเสี่ยงที่อาจเกิดขึ้นจากการโจมตีทางไซเบอร์ มหาวิทยาลัยจึงกำหนดมาตรการจำกัดการเข้าถึงจากเครือข่ายภายนอกมหาวิทยาลัย สำหรับเว็บไซต์ที่ใช้ PHP ซึ่งยังไม่ได้ดำเนินการปรับปรุงแก้ไขช่องโหว่ด้านความปลอดภัย โดยจะเริ่มดำเนินการตั้งแต่วันที่ 30 ตุลาคม 2569 เป็นต้นไป จนกว่าจะมีการปรับปรุงและตรวจสอบความปลอดภัยเรียบร้อยแล้ว

มาตรการดังกล่าวอาจส่งผลให้ผู้ใช้งานจากภายนอกมหาวิทยาลัยไม่สามารถเข้าถึงเว็บไซต์บางแห่งได้เป็นการชั่วคราว ทั้งนี้ เว็บไซต์ที่ได้รับผลกระทบยังสามารถเข้าใช้งานผ่านเครือข่ายภายในมหาวิทยาลัยได้ตามปกติ ส่วนเว็บไซต์หลักและระบบบริการที่ผ่านการปรับปรุงความปลอดภัยแล้ว ยังคงให้บริการตามปกติ

มหาวิทยาลัยขออภัยในความไม่สะดวกที่อาจเกิดขึ้น และขอขอบคุณทุกท่านที่ให้ความร่วมมือในการดำเนินมาตรการดังกล่าว เพื่อร่วมกันรักษาความมั่นคงปลอดภัยของระบบสารสนเทศของมหาวิทยาลัย
ศูนย์ความมั่นคงปลอดภัยทางไซเบอร์ สำนักวิทยบริการและเทคโนโลยีสารสนเทศ
ดาวน์โหลด PDF
สรุปภาพรวมการเข้าใช้งาน

ผลกระทบและช่องทางการเข้าถึงเว็บไซต์

จำกัดการเข้าถึงชั่วคราว

เครือข่ายภายนอกมหาวิทยาลัย

ผู้ใช้งานจากอินเทอร์เน็ตภายนอก จะไม่สามารถเข้าถึงเว็บไซต์ที่ใช้ PHP ซึ่งยังไม่ได้ปรับปรุงช่องโหว่ เป็นการชั่วคราว เพื่อป้องกันการโจมตีเครื่องแม่ข่ายจากระยะไกล

ตั้งแต่ 30 ต.ค. 2569 จนกว่าจะแก้ไขแล้วเสร็จ
เข้าใช้งานได้ตามปกติ

เครือข่ายภายในมหาวิทยาลัย

เว็บไซต์ที่ได้รับผลกระทบยังสามารถเข้าใช้งานผ่าน เครือข่ายภายในมหาวิทยาลัย (Campus LAN / Wi-Fi หรือ VPN) ได้ตามปกติโดยไม่หยุดชะงัก

โหลดคู่มือ VPN (Win 10)
รองรับการเรียนการสอนและปฏิบัติงานภายใน
เปิดให้บริการ 100%

เว็บไซต์หลักและระบบบริการหลัก

เว็บไซต์หลักและระบบบริการที่ผ่านการปรับปรุงความปลอดภัยแล้ว ยังคงให้บริการตามปกติ สามารถเข้าถึงได้จากทุกเครือข่ายทั้งภายในและภายนอก

ผ่านการตรวจสอบความปลอดภัยเรียบร้อยแล้ว
ตารางตรวจสอบสถานะ (รองรับการต่อยอดเพิ่มรายชื่อเว็บ)

สถานะการให้บริการเว็บไซต์และระบบสารสนเทศ

ชื่อระบบ / เว็บไซต์หน่วยงาน เครือข่ายภายนอก เครือข่ายภายใน สถานะการปรับปรุง
สำหรับผู้ดูแลระบบเว็บไซต์ของคณะและหน่วยงาน

แนวทางการปรับปรุง PHP และขอปลดล็อกการเข้าถึงจากภายนอก

1
อัปเดตแพตช์ PHP

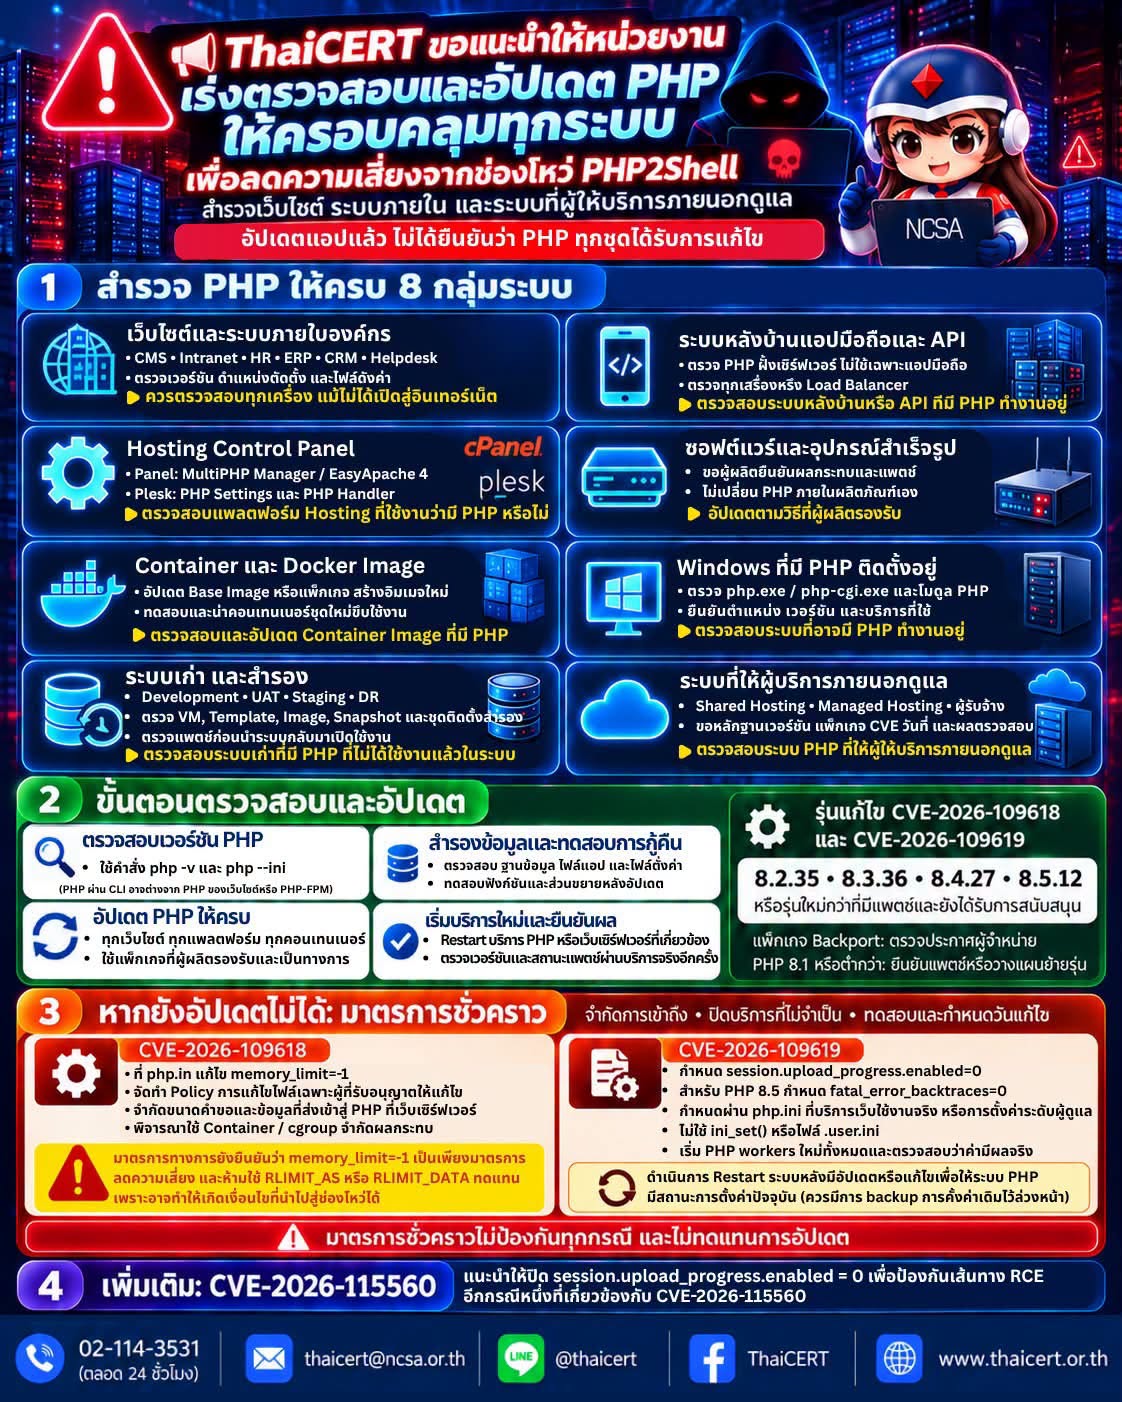
ปรับปรุงเวอร์ชัน PHP บนเครื่องแม่ข่ายเพื่อปิดช่องโหว่ Remote Code Execution (RCE)

2
ตรวจสอบโค้ดและสิทธิ์

ตรวจสอบการตั้งค่า php.ini ปิดฟังก์ชันอันตราย และตรวจสอบไฟล์แปลกปลอมในระบบ

3
แจ้งตรวจสอบความปลอดภัย

ประสานงานศูนย์เทคโนโลยีสารสนเทศเพื่อทำการสแกนและยืนยันผลการแก้ไขช่องโหว่

4
เปิดใช้งานตามปกติ

เมื่อผ่านการตรวจสอบแล้ว มหาวิทยาลัยจะเปิดการเข้าถึงจากเครือข่ายภายนอกให้ทันที

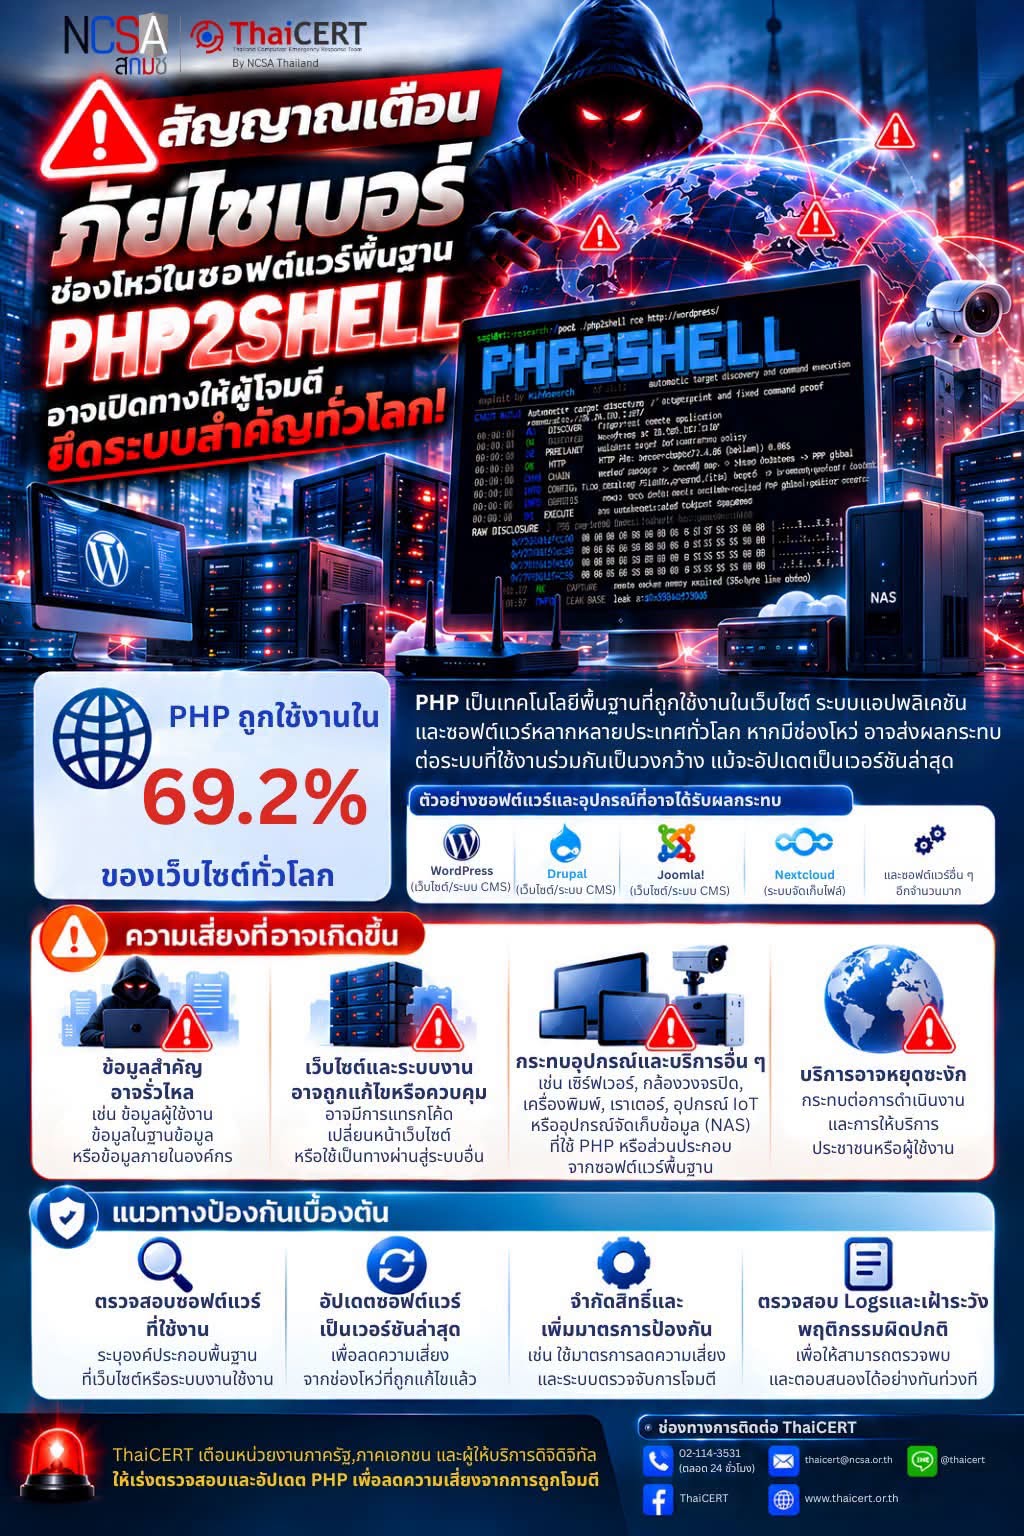
ข่าวสารและการแจ้งเตือน (Infographic)

สื่อประชาสัมพันธ์เตือนภัยคุกคามทางไซเบอร์

ติดตามเพจ สกมช. / ThaiCERT
อ้างอิงจาก ThaiCERT (ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ): ช่องโหว่ความปลอดภัยดังกล่าวเปิดโอกาสให้ผู้โจมตีเจาะระบบและรันคำสั่งจากระยะไกลได้ หากยังคงใช้งาน PHP ในเวอร์ชันที่ได้รับผลกระทบ โปรดตรวจสอบแอปพลิเคชันและอัปเดตแพตช์ตามคำแนะนำในสื่อประชาสัมพันธ์โดยด่วน
คำถามที่พบบ่อย (FAQ)

ข้อสงสัยเกี่ยวกับการจำกัดการเข้าถึงเว็บไซต์ชั่วคราว

เพื่อป้องกันความเสี่ยงจากช่องโหว่ความมั่นคงปลอดภัยของ PHP ที่มีความรุนแรงในระดับสากล มหาวิทยาลัยจึงจำกัดการเข้าถึงจากภายนอกชั่วคราวตั้งแต่วันที่ 30 ตุลาคม 2569 เป็นต้นไป สำหรับเว็บไซต์ที่ใช้ PHP ซึ่งยังไม่ได้ปรับปรุงแก้ไขช่องโหว่
ช่องทางประสานงาน

ติดต่อสอบถาม / แจ้งตรวจสอบความปลอดภัยเว็บไซต์

โทรศัพท์ติดต่อ (IT Helpdesk)
063 - 7979636
ในวันและเวลาราชการ
อีเมลแจ้งตรวจสอบความปลอดภัย
webmaster@lpru.ac.th
แจ้งปลดล็อกเว็บไซต์ที่อัปเดตแล้ว
หน่วยงานผู้รับผิดชอบ
สำนักวิทยบริการและเทคโนโลยีสารสนเทศ
ฝ่ายความมั่นคงปลอดภัยทางไซเบอร์
คัดลอกข้อความประกาศเรียบร้อยแล้ว